

Показаны сообщения с ярлыком Вирусы. Показать все сообщения
Показаны сообщения с ярлыком Вирусы. Показать все сообщения
пятница, 19 февраля 2010 г.
 12:39 |
 Автор:
Евгений


* Грузимся с LiveCD
* Запускаем редактор удаленного реестра
* Подключаем реестр вирусованой ОС
* HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows
* Чистим значение или удаляем имя AppInit_DLLs
* HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon
* Значение Shell должно быть Explorer.exe
* Значение Userinit должно быть C:\WINDOWS\system32\userinit.exe,
* Закрываем редактор удаленного реестра
* Ребут
* Грузится ОС
* Запускаем AVZ
* Выполняем сканирование с удалением вирусни
* Выполняем стандартный скрипт для сбора инфы для раздела «помогите мне»
* Смотрим логи в папке с AVZ
* Пишем внизу лога скрипт на удаление «левых» значений реестра и латаем дыры кнопками исходя из содержания лога
* Википедим подозрительные драйвера и процессы
* При необходимости прописываем в скрипт карантин и удаление вирусных файлов и драйверов
* Добавляем ребут в конце скрипта
* После перезагрузки проверяем regedit и taskman на работоспособность
* Если заблочены проганяем прогой Combofix или с LiveCD через удаленный реестр убиваем имя “Disable_taskman” и “disable_regedit” в ветке HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\policies\system
* Радуемся, мир спасен)

пятница, 12 февраля 2010 г.

Trojan-Dropper.JS. Bomgen.e
Троянец, который без ведома пользователя инсталлирует другие вредоносные программы на зараженный компьютер и запускает их на исполнение.
Trojan-Dropper.Win32. VB.or
Троянская программа, созданая для скрытой установки в систему других троянцев.
Trojan-Dropper.JS. Small.f
Троянец, предназначенный для скрытой установки в систему других троянских программ.
Email-Worm.Win32. Warezov.qy
Вирус-червь, распространяющийся посредством электронной почты.
Trojan-Spy.Win32. VB.oq
Троянская программа-шпион, предназначенная для похищения конфиденциальной информации пользователя.
Trojan-PSW.Win32. OnLineGames.afd
Троянская программа. Относится к семейству троянов, похищающих пароли пользователя.
Trojan.SymbOS. Singlejump.e
Троянская программа для мобильных устройств под управлением операционной системы Symbian.
Trojan-Downloader.Win32. Bagle.cu
Данная программа представляет собой троянскую составляющую почтовых червей семейства Email-Worm.Win32.Bagle.
Trojan-Downloader.VBS. Psyme.cr
Троянская программа, которая загружает на компьютер файлы из сети Интернет без ведома пользователя и запускает их на исполнение.
Email-Worm.Win32. Warezov.mo
Вирус-червь. Первоначально распространился при помощи спам-рассылки.
Trojan-Dropper.VBS. Bomgen.r
Троянец, который без ведома пользователя инсталлирует другие вредоносные программы на зараженный компьютер и запускает их на исполнение.
Trojan.Win32. Small.dl
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.VBS. Terra
Троянская программа, похищающая конфиденциальную информацию пользователя.
Trojan-Downloader.Win32. Small.eqn
Троянская программа, которая загружает на компьютер файлы из сети Интернет без ведома пользователя и запускает их на исполнение.
Trojan-Dropper.Win32. VB.ov
Троянская программа, созданая для скрытой установки в систему других троянцев.
Trojan-PSW.Win32. OnLineGames.a
Вредоносная программа, относящаяся к семейству троянцев, похищающих пароли пользователя.
OverSpy 2.5
Троян-шпион с функциями удаленного управления компьютером, не обнаруживаемый антивирусами на момент публикации статьи.
Apocalypse Trojan v2
Троян-бекдор, не обнаруживаемый антивирусами на момент публикации статьи
Trojan-Downloader.VBS. Psyme.ci
Троянская программа, которая без ведома пользователя загружает на компьютер из сети Интернет другие файлы и запускает их на исполнение.
Trojan-Downloader.VBS. Small.ca
Троянская программа, которая без ведома пользователя загружает на компьютер из сети Интернет другие файлы и запускает их на исполнение.
Trojan-Clicker.Win32. VB.sk
Троянская программа, предназначенная для «накрутки» статистики посещаемости веб-сайтов.
Trojan-Downloader.JS. Agent.mp
Троянец, который без ведома пользователя загружает на зараженный компьютер из сети Интернет другие вредоносные программы и запускает их на исполнение.
Trojan-Dropper.Win32. VB.qq
Троянец, который устанавливает и запускает другое программное обеспечение на зараженном компьютере без ведома пользователя.
Trojan.BAT. DelSys.d
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Downloader.VBS. Small.fa
Троянец, который без ведома пользователя загружает на компьютер из сети Интернет другие вредоносные программы и запускает их на исполнение.
Universal1337 (Trojan-Dropper.Win32.VB.rs)
Троян-дроппер, написанный на Visual Basic.
Unlimted PW Stealer
Немецкий троян для кражи паролей к различным программам и онлайн сервисам, не обнаруживаемый антивирусами на момент публикации статьи.
XX Troyano
Перуканский троян, написанный на Visual Basic
Trojan Conective
Мексиканский троян, написанный на Delphi с GUI интерфейсом в стиле аниме
Trojan. Win32.Qhost.ml
Троянская программа представляет собой модифицированный файл ОС Windows «%System%\drivers\etc\hosts», который используется для перевода доменных имен (DNS) в IP-адреса.
Trojan-Downloader. VBS.Psyme.hx
Троянская программа, которая без ведома пользователя загружает на компьютер файлы из сети Интернет.
Worm.Win32. AutoIt.c
Червь, создающий свои копии на локальных дисках и доступных для записи сьемных носителях.
Download 2 Root Webdownloader 1.00
Небольшой троян-даунлоадер, не обнаруживаемый антивирусами на момент публикации статьи.
Kurier 1.0
Польский троян, не обнаруживаемый антивирусами на момент публикации статьи.
WORM_KNIGHT.NYZ
Вирус-червь, распространяющийся через Web сайты.
Trojan.Mdropper.Z
Троянец, созданый для скрытой установки в систему пользователя других троянских программ.
Trojan-Dropper.Win32.VB.om
Троянец, созданый для скрытой установки в систему пользователя других троянских программ.
Trojan-Dropper.Win32.VB.oj
Троянец, созданый для скрытой установки в систему пользователя других троянских программ.
Worm.Win32. Skipi.a
Вирус-червь, распространяющийся через сервис Skype. Рассылается по всем найденным на зараженном компьютере контактам Skype-клиента.
Trojan-Dropper.Win32. VB.os
Троянец, созданый для скрытой установки в систему других троянских программ.
Trojan.Win32. Deltree.a
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.Win32. Deser
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.Win32. DelWin.a
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Clicker.Win32. VB.l
Троянская программа, созданная для открытия в окне интернет-браузера страниц без ведома пользователя.
Trojan.JS. KillMBR.b
Троянская программа. Является HTML-файлом. Имеет размер около 2 КБ.
Trojan.BAT. AnitV.a
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.Win32. StartPage.au
Троянская программа, изменяющая без ведома пользователя настройки веб-браузера Microsoft Internet Explorer.
Email-Worm.VBS. Small.n
Вирус-червь, распространяющийся через Интернет в виде вложений в зараженные электронные письма.
Trojan.BAT. FormatC.z
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
xHacker 3.0 Pro (Backdoor.Win32.VB.bbk for Downloader Server)
Многофункциональный бекдор, написанный на Visual Basic
TeraBIT Virus Maker 2.8 SE
Иранский конструктор вирусов, не обнаруживаемый антивирусами на момент публикации статьи.
JPS Web Downloader 2.0 (Constructor.Win32.Downldr.u)
Иранский троян-даунлоадер, написанный на Delphi.
Worm.VBS. Small.a
Вирус-червь, создающий свои копии на локальных дисках. Является файлом сценария языка Visual Basic Script.
Trojan.BAT. KillWin.ah
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.BAT. KillFiles.db
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.BAT. Deltree.s
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.BAT. DelSys.ba
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.VBS. Small.y
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Downloader.VBS. Agent.cm
Троянская программа, которая без ведома пользователя загружает на компьютер из сети Интернет другие файлы и запускает их на исполнение.
Email-Worm.Win32. Warezov.sk
Вирус-червь. Является приложением Windows (PE EXE-файл). Имеет размер 124928 байт.
Trojan.BAT. DelSys.ba
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Dropper.Win32. Small.bbs
Троянец, который устанавливает и запускает другое программное обеспечение на зараженном компьютере без ведома пользователя.
Trojan.BAT. FormatC.p
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Dropper.Win32. VB.te
Троянец, который устанавливает и запускает другое программное обеспечение на зараженный компьютер без ведома пользователя.
Trojan.BAT. DelSys.f
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Clicker. Win32.VB.sc
Троянская программа, предназначенная для «накрутки» статистики посещаемости сайтов.
Trojan-Downloader.Win32. Bagle.cw
Программа, представляющая собой троянскую составляющую почтового червя Email-
Trojan.BAT. DelAll.b
Троянская программа. Является пакетным файлом командного интерпретатора (BAT-файл).
Trojan.BAT. AnitV.b
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.Win32. KillFiles.ac
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Dropper.Win32. Small.dr
Троянец, созданный для скрытой установки в систему других троянских программ.
Email-Worm.VBS. Heath.b
Вирус-червь, распространяющийся через Интернет в виде вложений в зараженные электронные письма. Рассылается по всем найденным на зараженном компьютере адресам электронной почты.
Rootkit.Win32. Agent.jq
Троянская программа, скрывающая свое присутствие в системе от пользователя и других программ.
Trojan-Downloader.Win32. Small.fxa
Троянская программа, которая без ведома пользователя скачивает на компьютер другое программное обеспечение и запускает его на исполнение.
Trojan.BAT. Toon
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Email-Worm.Win32. Mimail.l
Вирус-червь, распространяющийся через Интернет в виде вложений в зараженные электронные письма.
Trojan-Dropper.VBS. Bomgen.aa
Троянская программа, которая без ведома пользователя инсталлирует другие вредоносные программы на зараженный компьютер и запускает их на исполнение.
Trojan-Dropper.Win32. Small.x
Троянец, созданный для скрытой установки в систему других троянских программ.
Trojan-Spy.Win32. KeyLogger.ba
Троянская программа, отслеживающая клавиатурный ввод пользователя.
VirTool.Linux. Elfwrsec.b
Вредоносная программа, предназначенная для изменения исполняемых ELF-файлов.
Trojan.BAT. DelSys.g
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.Win32. StartPage.dz
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.Win32. KillFiles.q
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Dropper.Win32. Small.jh
Троянец, который устанавливает и запускает другое вредоносное программное обеспечение на зараженном компьютере без ведома пользователя.
Trojan.Win32. Small.hf
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.Win32. Killav.r
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Spy.Win32. KeyLogger.qc
Троянская программа-шпион, предназначенная для похищения конфиденциальной информации пользователя.
Virus.DOS. Abbas.1100
Резидентный файловый вирус. Находит и заражает COM и MZ EXE-файлы на зараженном компьютере.
Trojan.BAT. DelSys.am
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Clicker.Win32. VB.sw
Троянская программа, предназначенная для «накрутки» статистики посещаемости сайтов.
Trojan-Downloader.Win32. VB.bqz
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на исполнение.
Trojan-Downloader.VBS. Psyme.ik
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на исполнение.
Exploit.VBS. NCTAudio.a
Вредоносная программа-эксплойт, использующая уязвимость в браузере Microsoft Internet Explorer для выполнения произвольного кода в ОС Windows XP.
Trojan-Downloader.VBS. Agent.au
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на исполнение.
Email-Worm.Win32. Warezov.sk
Вирус-червь. Является приложением Windows (PE EXE-файл).
Worm.VBS. Small.a
Вирус-червь, создающий свои копии на локальных дисках. Является файлом сценария языка Visual Basic Script. Имеет размер 150 байт.
Trojan.BAT. KillWin.ad
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.BAT. KillFiles.db
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.Win32. Qhost.ml
Троянская программа представляет собой модифицированный файл ОС Windows «%System%\drivers\etc\hosts», который используется для перевода доменных имен (DNS) в IP-адреса.
Trojan.BAT. Deltree.s
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Dropper.MSWord. Agent.bg
Троянская программа, которая несанкционированно устанавливает и запускает другое программное обеспечение на зараженном компьютере.
Trojan-Downloader.VBS. Agent.ah
Троянская программа. Является html-страницей, содержащей сценарий языка Visual Basic Script. Имеет размер 2076 байт.
Backdoor.Win32. Cyanure
Троянская программа, предоставляющая злоумышленнику удаленный доступ к зараженному компьютеру.
Yakoza 3.0
Многофункциональный иранский троян от Ali Moazemi. Состоит из одного файла
Mortal Kombat Keylogg Pro
Среднеазиатский троян-кейлоггер, не обнаруживаемый антивирусами в настоящее время.
Exploit.HTML. Ascii.b
Вредоносная программа-эксплоит, использующая для своего выполнения на компьютере пользователя уязвимость в браузере Internet Explorer (CVE-2006-3227).
Trojan-Dropper.Win32. Small.wb
Троянец, устанавливающий другие вредоносные программы на компьютер пользователя.
Trojan-Downloader. Win32.Small.fas
Троянская программа, которая несанкционированно устанавливает и запускает другое вредоносное программное обеспечение на зараженном компьютере.
Trojan-Dropper. Win32.Agent.bot
Троянская программа, которая несанкционированно устанавливает и запускает другое вредоносное программное обеспечение на зараженном компьютере.
Trojan-Dropper.Win32. Small.amj
Троянская программа, которая устанавливает и запускает другое вредоносное программное обеспечение на зараженном компьютере без ведома пользователя.
Exploit.Perl. Small.e
Вредоносная программа-эксплоит, использующая для своего выполнения на компьютере пользователя уязвимость в настройках веб-сервера.
Backdoor.Win32. Vipdataend.ij
Троянская программа, предоставляющая злоумышленнику удаленный доступ к зараженному компьютеру.
Trojan-Downloader. VBS.Small.fp
Троянец, который без ведома пользователя загружает из сети Интернет другие вредоносные программы и запускает их на исполнение.
Trojan-Downloader. Win32.Small.fzu
Троянская программа. Является приложением Windows (PE-EXE файл). Имеет размер 12402 байта.
Trojan-Downloader. VBS.Agent.fe
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на исполнение.
Trojan-Downloader.VBS. Agent.et
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на исполнение.
Trojan-Downloader.VBS. Small.ev
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на исполнение.
Trojan-Downloader.VBS. Psyme.ir
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на исполнение.
Backdoor.Perl. AEI.20
Троянская программа, предназначенная для удаленного контроля над ПК под управлением Unix-подобных ОС.
Trojan-Downloader.VBS. Small.al
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на исполнение.
воскресенье, 7 февраля 2010 г.
Trojan-Downloader.Win32. Tiny.abt
Троянская программа, которая без ведома пользователя скачивает на компьютер другое программное обеспечение и запускает его на исполнение.
Trojan-Downloader.VBS. Agent.hp
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие вредоносные программы и запускает их на выполнение.
Trojan-Clicker.BAT. Small.c
Троянская программа, открывающая в браузере различные веб-страницы без ведома пользователя.
Trojan.BAT. Stupid
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.BAT. FormatAll.i
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.BAT. Delwin.ah
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan.BAT. DelAV
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Exploit.HTML. Ascii.z
Вредоносная программа-эксплоит, использующая для своего выполнения на компьютере пользователя уязвимость в Internet Explorer (CVE-2006-3227).
Trojan-Downloader.Win32. Small.bah
Троянская программа. Является приложением Windows (PE-EXE файл).
Trojan-Downloader.VBS. Agent.ft
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие вредоносные программы и запускает их на выполнение.
Exploit.Linux. CronDum.b
Вредоносная программа-эксплойт, использующая уязвимость в ядре Linux (CVE-2006-2451).
Trojan-Downloader.VBS. Agent.fj
Троянская программа. Является HTML-страницей содержащей сценарий языка Visual Basic Script.
Trojan-Clicker.Win32. Small.eb
Троянская программа, открывающая в браузере различные веб-страницы без ведома пользователя.
Infostealer
серия троянских программ, которые позволяют красть чувствительную информацию, типа паролей входа в систему.
W32.SillyFDC
червь семейства W32.Silly, распространяющийся через съемные носители, способный загружать другие злонамеренные программы.
Basic WebDownloader
Многофункциональный троян-даунлоадер, не обнаруживаемый антивирусами на текущий момент.
BADtch R.A.T. 0.4 (Backdoor.BAT.Zahl.a)
Многофункциональный немецкий троян для удаленного управления компьютером.
EgySpy KeyLogger 1.12 (Trojan-Spy.Win32.ESpy.h
Египетский троян, написанный на Visual Basic.
DomPlayer
потенциально небезопасное приложение, которое может без согласия пользователя загружать и устанавливать нежелательное программное обеспечение
Trojan-Dropper.Win32. Small.bdx
Компонент троянца, несанкционированно устанавливающего другие вредоносные программы на зараженный компьютер.
понедельник, 1 февраля 2010 г.


Для решения проблемы жмите сюда
"Лаборатория Касперского" представляет бесплатный сервис для борьбы с программами, блокирующими компьютер и предлагающими отправить платную СМС на определенный номер, взамен на номер отправителя будет выслан код, позволяющий разблокировать компьютер
подробнее о способах борьбы с программами-вымогателями

четверг, 28 января 2010 г.
Trojan-Downloader.Win32. Tiny.aly
Троянская программа, которая несанкционированно загружает из сети Интернет на компьютер пользователя другие файлы и запускает их на исполнение.
Trojan-Downloader.Win32. Small.tot.tot
Троянская программа, которая несанкционированно загружает из сети Интернет на компьютер пользователя другие файлы и запускает их на исполнение.
Trojan-Downloader.VBS. Agent.ch
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на выполнение.
Trojan-Downloader.VBS. Psyme.ef
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на выполнение.
Trojan-Downloader.Win32. VB.bnp
Троянская программа. Является приложением Windows (PE EXE-файл).
Trojan-Clicker.Win32. Tiny.b
Троянская программа, предназначенная для «накрутки» статистики посещаемости сайтов.
Exploit.VBS. Phel.dd
Программа-эксплоит, использующая незакрытую уязвимость в Internet Explorer, позволяющая выполнить произвольный код на зараженном компьютере.
Exploit.JS. Agent.bl
Программа-эксплоит, использующая незакрытую уязвимость в программе Baofeng Storm, позволяющая выполнить произвольный код на зараженном компьютере.
Trojan-Downloader.Win32. Diehard.di
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие вредоносные программы и запускает их на выполнение.
Trojan-Downloader.VBS. Psyme.bn
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на выполнение.
Worm.Win32. Delf.aj
Червь, распространяющийся через съемные носители.
Trojan.Win32. Agent.dcc
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Rootkit.Win32. Agent.pp
Троянская программа, скрывающая свое присутствие в системе от пользователя и других программ.
Backdoor.Win32. Kbot.al
Троянская программа, предоставляющая злоумышленнику удаленный доступ к зараженному компьютеру.
Backdoor.Win32. Delf.aow
Вредоносная программа, предоставляющая злоумышленнику удаленный доступ к зараженной машине.
GoodLuck 3.2 (Backdoor.Win32.VB.bdg)
Троян-бекдор для удаленного управления компьютером, написан на Visual Basic
Spy Yahoo (Trojan-PSW.Win32.Yahoo.YPager.e)
Троян для перехвата сообщений в Yahoo! Messenger
Death 1.2
Многофункциональный троян для удаленного управления компьютером, написанный на Visual Basic
Trojan.Win32. Delf.abx
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Virus.Win32. VB.dl
Вирус, замещающий файлы своими копиями.
Backdoor.Win32. H3.a
Троянская программа, предоставляющая злоумышленнику удаленный доступ к зараженному компьютеру.
Trojan.Win32. Raiden.a
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Trojan-Spy.Win32. Montp.p
Троянская программа, которая следит за активностью пользователя в интернете.
Backdoor.Win32. RAdmin.ab
Троянская программа. Программа является динамической библиотекой Windows (PE DLL-файл).
Virus.Win32. Hala.a
Вредоносная программа, заражающая исполняемые файлы на компьютере пользователя.
Trojan-PSW.Win32. Hangame.cn
Троянская программа, предназначенная для кражи конфиденциальной информации.
Worm.Win32. AutoRun.bhx
Червь, создающий свои копии на съемных носителях информации.
Trojan-Downloader.Win32. Banload.cia
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие вредоносные программы и запускает их на выполнение.
Trojan-Downloader.Win32. Small.dnk
Троянская программа, загружающая на компьютер файлы из сети Интернет без ведома пользователя.
Trojan.Win32. Patched.br
Троянская программа, запускающая на зараженном компьютере другую троянскую программу.
IM-Worm.Win32. VB.ev
Червь, распространяющийся через Интернет при помощи систем обмена мгновенными сообщениями.
Worm.Win32. Autorun.cpe
Червь, создающий свои копии на съемных носителях информации.
Trojan-Downloader.VBS. Psyme.ju
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на выполнение.
Trojan-Dropper.Win32. Pincher.g
Троянская программа, которая без ведома пользователя скачивает на компьютер другое программное обеспечение и запускает его на выполнение.
Trojan-Downloader.JS. Agent.sv
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие вредоносные программы и запускает их на выполнение.
Trojan-Clicker.HTML. IFrame.bk
Троянская программа, выполняющая несанкционированное обращение к интернет-ресурсам без ведома пользователя.
Trojan-Downloader. JS.Agent.sv
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие вредоносные программы и запускает их на выполнение.
Trojan-Clicker.HTML. IFrame.bk
Троянская программа, выполняющая несанкционированное обращение к интернет-ресурсам без ведома пользователя.
Trojan-Spy.Win32. Iespy.od
Троянская программа. Является приложением Windows (PE EXE-файл). Имеет размер 7205 байт.
Trojan-Downloader.Win32. Zanoza.ey
Троянская программа, которая несанкционированно загружает из сети Интернет на компьютер пользователя другие файлы и запускает их на исполнение.
понедельник, 25 января 2010 г.
Trojan-Downloader.JS. Agent.bxr
Троянская программа, которая без ведома пользователя скачивает на компьютер другое программное обеспечение.
Trojan-Downloader.JS. Psyme.ali
Троянская программа, которая без ведома пользователя загружает на зараженный компьютер другое программное обеспечение.
Trojan.Win32. Agent.bve
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Worm.Win32. AutoRun.bnb
Червь, создающий свои копии на локальных дисках и доступных для записи сетевых ресурсах.
Trojan.Win32. ConnectionServices.e
Троянская программа, выполняющая деструктивные действия на компьютере пользователя.
Rootkit.Win32. Agent.ahz
Вредоносная программа, предназначена для обеспечения скрытной работы других программ.
Backdoor.Win32. Delf.duc
Троянская программа. Является приложением Windows (PE-EXE файл).
Trojan-Downloader.Win32 .Agent.qlh
Троянская программа, которая без ведома пользователя загружает на компьютер другое программное обеспечение и запускает его на исполнение.
Exploit.JS. Agent.sc
Вредоносная программа-эксплоит, использующая уязвимость в элементе управления ActiveX "RealAudioObjects.RealAudio" для загрузки из сети Интернет и запуска на выполнение других вредоносных программ.
Trojan-Downloader.JS. Psyme.akc
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие вредоносные программы и запускает их на выполнение.
Trojan-Downloader.Win32. Banload.dcd
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие вредоносные программы и запускает их на выполнение.
Trojan-Downloader.Win32. Agent.fpp
Троянская программа, которая без ведома пользователя скачивает на компьютер другое программное обеспечение и запускает его на исполнение.
Demon-Ps 2.2 (Trojan-PSW.Win32.VB.jr)
Иранский многофункциональный троян-конструктор, написанный на Visual Basic
M4sT3r Trojan 2.0
Многофункциональный троян для удаленного управления компьютером, написанный на Visual Basic.
Metin 2 Stealer (Constructor.Win32.Delf.dv)
Польский троян-конструктор, написанный на Delphi.
DarkstRat 2008 1.3
Китайский многофункциональный троян для централизованного управления множеством компьютеров
)
BlackBay Firefox Stealer 2.0.16 (Trojan-PSW.Win32.Agent.agn)
Троян, основное предназначение которого кража персональных данных, которые хранятся в браузере firefox.
Trojan-Downloader.Win32. Nurech.bz
Троянская программа, которая без ведома пользователя загружает на компьютер другое программное обеспечение.
HackTool.Perl. IrBot.d
Хакерская утилита. Является сценарием языка Perl.
Trojan-Downloader. Win32.Delf.cfo
Троянская программа, которая без ведома пользователя скачивает на компьютер другое программное обеспечение.

пятница, 22 января 2010 г.
Trojan-Spy.Win32. Zbot.ikh
Троянская программа-шпион, предназначенная для похищения конфиденциальной информации пользователя. Является приложением Windows (PE-EXE файл).
Trojan-Downloader.Win32. QQHelper.aoc
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие программы и запускает их на выполнение.
Backdoor.Win32. Hupigon.fdnv
Троянская программа. Является приложением Windows (PE-EXE файл). Имеет размер 28672 байта.
Net-Worm.Win32. Kido.dv
Сетевой червь, распространяющийся через локальную сеть и при помощи съемных носителей информации.
Worm.Win32. Pinit.ad
Вредоносная программа. Является приложением Windows (PE-EXE файл)
Net-Worm.Win32. Gimmiv.a
Червь, распространяющийся по локальным сетям через уязвимость в обработке RPC запросов.
Trojan-Downloader.Win32. AutoIt.fn
Троянская программа, нарушающая работоспособность компьютера. Программа является приложением Windows (PE EXE-файл).
Trojan-Notifier.Win32. VB.m
Троянская программа. Является приложением Windows (PE EXE-файл).
Trojan-PSW.Win32. WOW.agq
Троянская программа. Является приложением Windows (PE-EXE файл). Имеет размер 123551 байт.
Conficker.A
Сетевой червь, эксплуатирующий уязвимость, описанную в бюллетене MS08-067
Spy-Net 0.9 (Trojan.Win32.Agent.amgi)
Многофункциональный бразильский троян для удаленного управления компьютером.
Kaju BackDoor
Бразильский троян-бекдор, не обнаруживаемый антивирусами на момент публикации статьи
WPS 1.5 Final
Многофункциональный иранский троян, не обнаруживаемый антивирусами на момент публикации статьи.
Trojan-Downloader.Win32. Braidupdate.c
Троянская программа, которая без ведома пользователя скачивает на компьютер другое программное обеспечение и запускает его на исполнение.
Trojan-Downloader.JS. Agent.sg
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на выполнение.
Trojan-Downloader.JS. Small.fi
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие файлы и запускает их на выполнение.
Trojan-PSW.Win32. OnLineGames.sxa
Троянская программа. Является приложением Windows (PE-EXE файл).
Trojan-Downloader_Win32_ Agent.nmi
Троянская программа, которая без ведома пользователя скачивает на компьютер другое программное обеспечение и запускает его на исполнение.
Backdoor.Win32. Small.x
Троянская программа, предоставляющая злоумышленнику удаленный доступ к зараженному компьютеру.
Trojan-Downloader.Win32. Delf.cgx
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие вредоносные программы и запускает их на выполнение.

четверг, 21 января 2010 г.

Оригинал статьи здесь
Backdoor.Win32. Bredolab.d
Вредоносная программа, предназначенная для скрытого удалённого управления злоумышленником пораженным компьютером.
Trojan.Win32. VkHost.an
Троянская программа, модифицирующая файл hosts для перенаправления пользователей на фишинговые страницы.
06 августа, 2009 (просмотров: 12012 )
Backdoor.Win32. Httpbot.vg
Бэкдор с функционалом червя, создающий свои копии на локальных и съемных дисках.
06 августа, 2009 (просмотров: 3323 )
Trojan-Downloader.Win32. Agent.capa
Троянская программа, которая без ведома пользователя загружает из сети Интернет другие вредоносные программы и запускает их на выполнение.
06 августа, 2009 (просмотров: 3967 )
Trojan-Ransom.Win32. Hexzone.aer
Данная троянская библиотека представляет собой Internet Explorer Browser Helper Object (BHO), стартующий при запуске Internet Explorer, который следит за активностью пользователя в интернете.
07 июня, 2009 (просмотров: 6405 )
Worm.Win32. AutoRun.gc
Червь, похищающий пароли пользователя. Является приложением Windows (PE-EXE файл). Имеет размер 97788 байт. Написан на С++.
07 июня, 2009 (просмотров: 9652 )
Net-Worm.JS. Twettir.a
Семейство XSS-червей, распространявшихся в социальной сети Twitter в апреле 2009 года
26 апреля, 2009 (просмотров: 6339 )
Trojan-Downloader.Win32. Delf.sxr
Троянская программа, которая без ведома пользователя скачивает на компьютер другое программное обеспечение.
26 апреля, 2009 (просмотров: 5510 )
Trojan-Dropper.Win32. Small.czj
Троянская программа, устанавливающая другие программы на компьютере пользователя без его ведома.
26 апреля, 2009 (просмотров: 4519 )
Worm.BAT. Autorun.dl
Червь, создающий свои копии на локальных дисках и доступных для записи сетевых ресурсах.
26 апреля, 2009 (просмотров: 3745 )
Trojan-Dropper.Win32. Kido.a
Троянская программа, которая устанавливает и запускает другое программное обеспечение на зараженном компьютере без ведома пользователя.
19 апреля, 2009 (просмотров: 5105 )
Backdoor.Win32. Agent.abgg
Троянская программа, предоставляющая злоумышленнику удаленный доступ к зараженному компьютеру.
19 апреля, 2009 (просмотров: 5049 )
Trojan-Dropper.Win32. Agent.albv
Троянская программа, выполняющая вредоносные действия на компьютере пользователя.
19 апреля, 2009 (просмотров: 3693 )
Trojan-Downloader.Win32. Small.jls
Троянская программа, которая без ведома пользователя скачивает на компьютер другое программное обеспечение и запускает его на исполнение.
19 апреля, 2009 (просмотров: 2155 )
Trojan.Win32. Inject.jgf
Троянская программа. Программа является приложением Windows (PE EXE-файл).
19 апреля, 2009 (просмотров: 2472 )
Trojan-Downloader. Win32.Kido.a
Вредоносная программа. Является библиотекой Windows (PE DLL-файл).
19 апреля, 2009 (просмотров: 4074 )
Trojan.Win32. Agent.azsy
Троянская программа. Является приложением Windows (PE EXE-файл).
19 апреля, 2009 (просмотров: 2096 )
Trojan.Win32. Agent2.dtb
Троянская программа, которая без ведома пользователя производит дозвон на платные номера.
19 апреля, 2009 (просмотров: 2139 )
Email-Worm.Win32. Merond.a
Вредоносная программа-червь, распространяющийся через Интернет в виде вложений в зараженные электронные письма, а также при помощи файлообменных сетей и сменных носителей информации.

четверг, 10 декабря 2009 г.
10 апреля 2009 года
Решение проблемы здесь
Компания «Доктор Веб» информирует о появлении новой троянской программы, которая при запуске компьютера предлагает ввести регистрационный код якобы для регистрации нелицензионной копии Windows. Для получения регистрационного кода требуется отправить платное SMS-сообщение.

В последнее время значительно возросло число вредоносных программ-вымогателей, требующих отправить SMS-сообщения для получения доступа к системе или к пользовательским документам. 8 апреля 2009 года вирусными аналитиками компании «Доктор Веб» был получен образец очередной программы, которая распространяется в виде поддельных кодеков и при запуске Windows выводит сообщение о необходимости отправить SMS с текстом для разблокировки доступа к системе. Данная вредоносная программа была добавлена в вирусную базу Dr.Web под именем Trojan.Winlock.19. Ее модификации уже автоматически распознаются технологией Origins TracingTM как Trojan.Winlock.origin.
Trojan.Winlock обладает особенностью, позволяющей ему удалять себя через 2 часа после запуска. Для тех, кто не хочет ждать, специалисты компании «Доктор Веб» подготовили специальную форму, в которую можно ввести текст предполагаемого sms-сообщения и получить код разблокировки.
Появилась новая разновидность пример таков
windows заблокирован
для разблокировки необходимо отправить sms с текстом
t7010620006 на номер 3649
введите полученный код
Все это на черном фоне....
Дак вот старые методы не помогут изменилось и название файла и расширение и место нахождение...
Для избавления такой фигни грузимся с LiveCD и полностью чистим папки
c:\Documents and Settings\*имя пользователя*\Local Settings\Temp\
и
c:\Documents and Settings\*имя пользователя*\Local Settings\Temporary Internet Files\
и после перезагружаем
потом заходим
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Winlogon
находим там "Userinit"
и оставляем только "C:\\WINDOWS\\system32\\userinit.exe" без ковычек естественно
Решение проблемы здесь
Компания «Доктор Веб» информирует о появлении новой троянской программы, которая при запуске компьютера предлагает ввести регистрационный код якобы для регистрации нелицензионной копии Windows. Для получения регистрационного кода требуется отправить платное SMS-сообщение.
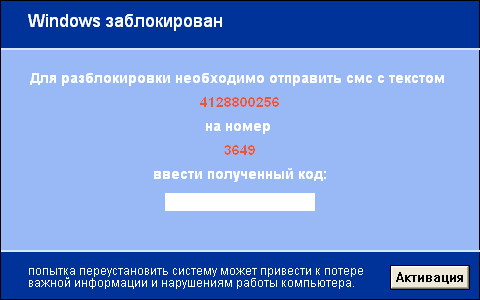
В последнее время значительно возросло число вредоносных программ-вымогателей, требующих отправить SMS-сообщения для получения доступа к системе или к пользовательским документам. 8 апреля 2009 года вирусными аналитиками компании «Доктор Веб» был получен образец очередной программы, которая распространяется в виде поддельных кодеков и при запуске Windows выводит сообщение о необходимости отправить SMS с текстом для разблокировки доступа к системе. Данная вредоносная программа была добавлена в вирусную базу Dr.Web под именем Trojan.Winlock.19. Ее модификации уже автоматически распознаются технологией Origins TracingTM как Trojan.Winlock.origin.
Trojan.Winlock обладает особенностью, позволяющей ему удалять себя через 2 часа после запуска. Для тех, кто не хочет ждать, специалисты компании «Доктор Веб» подготовили специальную форму, в которую можно ввести текст предполагаемого sms-сообщения и получить код разблокировки.
Появилась новая разновидность пример таков
windows заблокирован
для разблокировки необходимо отправить sms с текстом
t7010620006 на номер 3649
введите полученный код
Все это на черном фоне....
Дак вот старые методы не помогут изменилось и название файла и расширение и место нахождение...
Для избавления такой фигни грузимся с LiveCD и полностью чистим папки
c:\Documents and Settings\*имя пользователя*\Local Settings\Temp\
и
c:\Documents and Settings\*имя пользователя*\Local Settings\Temporary Internet Files\
и после перезагружаем
потом заходим
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Winlogon
находим там "Userinit"
и оставляем только "C:\\WINDOWS\\system32\\userinit.exe" без ковычек естественно
понедельник, 7 сентября 2009 г.
Производитель систем защиты от вредоносного и нежелательного ПО, хакерских атак и спама «Лаборатория Касперского» опубликовала аналитическую статью «Мобильная вирусология, часть 3» - продолжение обзора вредоносных программ для мобильных телефонов и смартфонов.
Лаборатория Касперского
После публикации второй части обзора в октябре 2006 года прошло почти три года. За это время эксперты «Лаборатории Касперского» отметили существенные изменения в мире мобильных устройств. На рынке операционных систем для мобильных телефонов и смартфонов сложилась ситуация отсутствия явного лидера. С бывшим лидером - Symbian - успешно конкурируют Windows Mobile, BlackBerry, мобильная версия MacOS X и другие платформы. Сложившаяся ситуация коренным образом отличается от условий рынка настольных ПК, где доминирует Microsoft Windows.
Из-за отсутствия лидирующей платформы создатели вредоносных программ для мобильных устройств столкнулись с невозможностью проведения масштабных атак на большинство телефонов и смартфонов. Это привело к реализации в мобильных угрозах технологий, обеспечивающих их кроссплатформенность.
В частности, широкое применение в мобильных вредоносных программах нашла технология Java 2 Micro Edition (J2ME), обеспечивающая функциональность платформо-независимого языка Java в мобильных устройствах. J2ME поддерживается практически всеми современными мобильными телефонами и смартфонами. За прошедшие три года J2ME-зловреды вышли на второе место по доле среди всех детектируемых «Лабораторией Касперского» объектов - 35%, уступив «пальму» первенства только Symbian, имеющей долю 49%. За указанные три года число всех детектируемых «Лабораторией Касперского» мобильных вредоносных объектов увеличилось в два раза, что говорит о сохранении темпов роста угроз, наблюдавшихся в 2004-2006 годах.
Авторы статьи описывают такие новые, но уже ставшие популярными технологии и приёмы мобильных вирусописателей, как самокопирование мобильных вредоносных программ на карты памяти, загрузка дополнительных модулей из Интернет, шпионские действия, порча пользовательских данных, полиморфизм и отключение встроенных в ОС средств защиты.
Наиболее частым поведением мобильных вредоносных программ, наблюдавшимся в течение последних двух лет, является отправка дорогих SMS-сообщений без ведома владельца телефона. Программы с таким поведением называются Trojan-SMS. Чтобы вынудить пользователя нажать кнопку и отправить тем самым сообщение, создатели Trojan-SMS применяют весьма изощрённые приёмы обмана. Самый обычный канал распространения программ класса Trojan-SMS - через WAP-порталы, на которых предлагается загрузить разнообразный софт и медиа-контент. Большинство мобильных SMS-троянцев маскируются под приложения, предоставляющие бесплатные услуги обмена SMS или доступа в Интернет, либо под контент эротического или порнографического характера.
В статье описываются и наиболее часто эксплуатирующиеся уязвимости мобильных телефонов и смартфонов, а также несколько наиболее заметных в последнее время вирусных инцидентов, показавших, что мобильное вредоносное ПО, как и вирусы для ПК, всё чаще нацелено не на вызов глобальных эпидемий, а на более узкие и локальные мишени. Регионы, для которых проблема мобильных вредоносных программ в наибольшей степени актуальна, - Россия, Китай, Индонезия и страны Западной Европы.
Эксперты «Лаборатории Касперского» прогнозируют увеличение популярности мобильных устройств, что неизбежно приведёт к ещё большей заинтересованности киберпреступников в незаконных доходах и росту мобильных угроз. Однако со временем смартбуки могут оказаться более привлекательным объектом для вирусных атак, чем смартфоны. В то же время, проникновение x86 процессоров в бытовые устройства может расширить потенциальную область атак до невиданных ранее масштабов.
На сайте Securelist.com можно ознакомиться с полной версией аналитической статьи «Мобильная вирусология, часть 3». Авторами статьи являются ведущие эксперты «Лаборатории Касперского» - руководитель глобального центра исследований Александр Гостев и руководитель группы исследования мобильных угроз Денис Масленников.
© Tom's Hardware
Лаборатория Касперского
После публикации второй части обзора в октябре 2006 года прошло почти три года. За это время эксперты «Лаборатории Касперского» отметили существенные изменения в мире мобильных устройств. На рынке операционных систем для мобильных телефонов и смартфонов сложилась ситуация отсутствия явного лидера. С бывшим лидером - Symbian - успешно конкурируют Windows Mobile, BlackBerry, мобильная версия MacOS X и другие платформы. Сложившаяся ситуация коренным образом отличается от условий рынка настольных ПК, где доминирует Microsoft Windows.
Из-за отсутствия лидирующей платформы создатели вредоносных программ для мобильных устройств столкнулись с невозможностью проведения масштабных атак на большинство телефонов и смартфонов. Это привело к реализации в мобильных угрозах технологий, обеспечивающих их кроссплатформенность.
В частности, широкое применение в мобильных вредоносных программах нашла технология Java 2 Micro Edition (J2ME), обеспечивающая функциональность платформо-независимого языка Java в мобильных устройствах. J2ME поддерживается практически всеми современными мобильными телефонами и смартфонами. За прошедшие три года J2ME-зловреды вышли на второе место по доле среди всех детектируемых «Лабораторией Касперского» объектов - 35%, уступив «пальму» первенства только Symbian, имеющей долю 49%. За указанные три года число всех детектируемых «Лабораторией Касперского» мобильных вредоносных объектов увеличилось в два раза, что говорит о сохранении темпов роста угроз, наблюдавшихся в 2004-2006 годах.
Авторы статьи описывают такие новые, но уже ставшие популярными технологии и приёмы мобильных вирусописателей, как самокопирование мобильных вредоносных программ на карты памяти, загрузка дополнительных модулей из Интернет, шпионские действия, порча пользовательских данных, полиморфизм и отключение встроенных в ОС средств защиты.
Наиболее частым поведением мобильных вредоносных программ, наблюдавшимся в течение последних двух лет, является отправка дорогих SMS-сообщений без ведома владельца телефона. Программы с таким поведением называются Trojan-SMS. Чтобы вынудить пользователя нажать кнопку и отправить тем самым сообщение, создатели Trojan-SMS применяют весьма изощрённые приёмы обмана. Самый обычный канал распространения программ класса Trojan-SMS - через WAP-порталы, на которых предлагается загрузить разнообразный софт и медиа-контент. Большинство мобильных SMS-троянцев маскируются под приложения, предоставляющие бесплатные услуги обмена SMS или доступа в Интернет, либо под контент эротического или порнографического характера.
В статье описываются и наиболее часто эксплуатирующиеся уязвимости мобильных телефонов и смартфонов, а также несколько наиболее заметных в последнее время вирусных инцидентов, показавших, что мобильное вредоносное ПО, как и вирусы для ПК, всё чаще нацелено не на вызов глобальных эпидемий, а на более узкие и локальные мишени. Регионы, для которых проблема мобильных вредоносных программ в наибольшей степени актуальна, - Россия, Китай, Индонезия и страны Западной Европы.
Эксперты «Лаборатории Касперского» прогнозируют увеличение популярности мобильных устройств, что неизбежно приведёт к ещё большей заинтересованности киберпреступников в незаконных доходах и росту мобильных угроз. Однако со временем смартбуки могут оказаться более привлекательным объектом для вирусных атак, чем смартфоны. В то же время, проникновение x86 процессоров в бытовые устройства может расширить потенциальную область атак до невиданных ранее масштабов.
На сайте Securelist.com можно ознакомиться с полной версией аналитической статьи «Мобильная вирусология, часть 3». Авторами статьи являются ведущие эксперты «Лаборатории Касперского» - руководитель глобального центра исследований Александр Гостев и руководитель группы исследования мобильных угроз Денис Масленников.
© Tom's Hardware
среда, 2 сентября 2009 г.

Средним и крупным компаниям хорошо известно и об актуальности антивирусной защиты корпоративной сети, и о том, каким образом эту защиту можно обеспечить. Многие на собственном опыте испытали, что такое необратимое исчезновение данных с жестких дисков, сбои в системе, кража ценной информации изнутри или извне и т.д.
Все антивирусные вендоры имеют в своем портфеле решения, предназначенные для развертывания в корпоративных сетях. Как правило, они предполагают наличие у потенциальных клиентов файловых и почтовых серверов, десятков рабочих станций, а также персонала, который в состоянии внедрить и обеспечить антивирусную защиту сети. В большинстве своем эти решения обладают мощным и разнообразным функционалом, а их слабые места прикрываются маркетинговыми доводами. Как известно, идеальной защиты от вирусов не существует – зато есть выбор среди антивирусных компаний.
Итак, у предприятия созрела необходимость в качественной антивирусной защите. ИТ-отдел определяет бюджет, подтверждает его у руководства, приобретает антивирусное решение и производит развертывание защиты. Итак, на первый взгляд, все работает: агенты запущены, в отчетах периодически фигурируют какие-то вредоносные файлы, найденные на компьютерах или пытающиеся проникнуть из интернета, машины немного подтормаживают, но "тише едешь – дальше будешь". Неожиданностей, казалось бы, нет и не предвидится. Приобретенный антивирус – надежный продукт. Сомневаться в его работоспособности поводов нет. Так ли это?
Вирусов можно не опасаться?
Скептически настроенные ИТ-специалисты осознают: бодрые рапорты антивируса о том, что "все чисто", еще не означают, что в сеть не проникло нечто, способное обхитрить программу. Ведь в основе антивирусной индустрии лежит борьба технологий: вирусописатели придумывают новые вредоносные программы, а разработчики антивирусов – способы их обнаружить нейтрализовать. Обновления вирусных баз происходят часто, но вот добавлена ли в базу установленного в копании антивируса та самая угроза, которая, возможно, в данный момент уже хозяйничает в корпоративной сети? Как известно, разные антивирусы по-разному подходят к выполнению своих функций, и у каждого есть свои сильные и слабые стороны. Гарантии, что какой-то конкретный антивирус не повернется к вирусам своей слабой стороной, нет.
Культура антивирусной "перепроверки" в бизнес-среде на сегодяшний день развита слабо – в основном, в силу желания сэкономить на "очевидном", закрывая глаза на "неочевидные" последствия вирусной атаки. И это при том, что существует не только реальная опасность, что "авось" не вывезет, но и простые средства для проверки надежности имеющегося корпоративного антивируса.
Рапорты антивируса о том, что "все чисто", еще не означают, что в сеть не проникло нечто, способное обхитрить программу
Речь идет о разработках, позволяющих взглянуть на состояние сети предприятия под иным углом зрения, нежели у установленного антивирусного решения. Причем без необходимости от этого решения избавляться. На сегодняшний день на антивирусном рынке представлено два подобных средства – Dr.Web CureNet! и Panda Malware Radar. Решения разные, но объединяет их главное: возможность антивирусной проверки и лечения компьютеров без необходимости развертывания данных продуктов в локальной сети. Иными словами – возможность оперативно "проверить, доверяя", а также спасти сеть, если проверять качество работы другого антивируса уже поздно, и вирусы уже начали свою разрушительную деятельность.
Какое решение выбрать?
Более детальное сравнение Panda Malware Radar с Dr.Web CureNet! выявляет целый ряд отличий данных продуктов друг от друга: начиная с основного предназначения и заканчивая способами организации антивирусной проверки.
Прежде всего, обратим внимание на формат обоих продуктов. Panda Malware Radar – это онлайн-сервис, а Dr.Web CureNet! – программный продукт. Первый предназначен для комплексного аудита сети, антивирусная проверка – лишь одна из функций этого сервиса. Задача второго – удаленное сканирование и последующее лечение компьютеров в сети.
Формат онлайн-сервиса подразумевает обмен данными между сетью и веб-сервером Panda, в то время как утилита Dr.Web CureNet! действует локально, сохраняя статистику проверки внутри сети и гарантируя, таким образом, полную конфиденциальность итогов своей работы. Кроме того, настройка параметров и управление Panda Malware Radar возможны только через сайт производителя, тогда как средством управления Dr.Web CureNet! является Мастер, запущенный практически на любом ПК под Windows, и даже с USB-носителя, который можно всегда держать под рукой. Таким образом, продукт "Доктор Веб" помимо конфиденциальности обеспечивает еще и быстроту всех действий, даже при изолированности сети от интернета. Мастер Dr.Web CureNet! организован в виде понятных, последовательно выполняемых шагов, обеспечивающих предельную простоту использования. Так что осваивать продукт не придется – достаточно запустить его и начать работу.
В отличие от онлайн-сервиса Panda, утилита от "Доктор Веб" обеспечивает лечение уже в ходе антивирусной проверки сети, а сама проверка возможна в том числе и на зараженных машинах. Активные вирусы не могут заблокировать процесс сканирования благодаря модулю самозащиты Dr.Web SelfPROtect, аналогов которого в Panda Malware Radar не предусмотрено.
Результаты этого беглого сравнения позволяют констатировать, что оптимальным инструментом для исправления ошибок установленного антивируса, а также надежным орудием "второй линии" антивирусной обороны корпоративных компьютерных сетей является лечащая утилита от компании "Доктор Веб".
Вместо антивируса?
Безусловно, Dr.Web CureNet!, не является "панацеей" и не может использоваться вместо корпоративного антивируса. Его главная ценность заключается в другом – в способности застраховать работоспособность и неуязвимость сети на случай "сюрпризов", которые в любой момент может преподнести установленный антивирус другого производителя. Утилита вообще ведет себя довольно скромно: она не требует ни наличия сервера, ни установки лечащих сканеров, входящих в ее состав, на рабочие станции или серверы предприятия. Дело в том, что сканеры распространяются по компьютерам централизованно, и, сделав свое дело, самоудаляются с проверенных машин.
Возникает закономерный вопрос: как быть, если со временем возникнет необходимость снова проверить сеть? Не придется ли заново приобретать продукт? Разработчики позаботились и об этом: в стоимость лицензии Dr.Web CureNet! входит утилита обновления, запустив которую, в любой момент базы можно актуализировать. Более того, ссылка на скачивание индивидуального дистрибутива хранится в личном кабинете пользователя в течение всего срока действия лицензии. По ней в нужный момент можно скачать обновленную версию утилиты. Таким образом, Dr.Web CureNet! подходит как для разовой, так и для периодической проверки сети – без необходимости переплачивать.
Возвращаясь к теме актуальности "второй линии" антивирусной обороны, хочется отметить, что появление таких продуктов как Dr.Web CureNet! должно не только способствовать более четкому пониманию необходимости антивирусной "перепроверки" со стороны руководителей предприятий, но и наглядно продемонстрировать ее выгоду. В любом случае: и при желании проверить действующий антивирус на "профпригодность" и при необходимости ликвидировать последствия вирусной атаки, "вторая линия" выходит на первый план и вносит ясность в вирусную картину сети. А ясность в бизнесе – вещь необходимая.

среда, 26 августа 2009 г.

В Kaspersky Internet Security 2010 был реализован новый подход к защите, получивший название "Территория безопасности". Теперь в защищаемой системе осуществляется глобальный мониторинг вредоносной активности с целью полного предотвращения воздействия информационных угроз на компьютере пользователя. Согласно идее "Территории безопасности", основной акцент в решении Kaspersky Internet Security 2010 делается на предотвращении инфицирования системы, что является намного более эффективным способом защиты, чем исправление последствий заражения.
Главное нововведение версии 2010 - технология Sandbox ("песочница") - в комплексных антивирусных продуктах класса Internet Security реализуется впервые. Функция "Безопасная среда" (на основе технология Sandbox), позволяет запускать подозрительные программы и веб-сайты в изолированном виртуальном пространстве. Программы, запущенные в "Безопасной среде", не могут нанести вред операционной системе и файлам пользователя - они обращаются к их виртуальным копиям.
В персональных продуктах "Лаборатории Касперского" версии 2010 был кардинально переработан пользовательский интерфейс – он стал значительно проще и удобнее для начинающих пользователей.
В "Антивирусе Касперского 2010" и Kaspersky Internet Security 2010 реализован автоматический режим работы, в котором программа не беспокоит пользователя дополнительными запросами, самостоятельно принимая все решения в оптимальном режиме. Для пользователей, активно играющих в компьютерные игры, в версии 2010 появился специальный "Игровой профиль". Опция позволяет отключать часть функций, которые могут помешать работе полноэкранных приложений (например, компьютерных игр): обновления, проверку по расписанию и уведомления.
Помимо этого в версии 2010 расширен и усовершенствован набор инструментов для защиты конфиденциальных данных. Были улучшены виртуальная клавиатура, инструменты для создания диска аварийного восстановления и модуль родительского контроля, изменениям подвергся модуль проактивной защиты и антифишинговый модуль. Всего же в новой версии продуктов более десятка новых опций и улучшений.
Рекомендованные розничные цены на лицензию с возможностью установки ПО на 2 ПК составят 1200 рублей для "Антивируса Касперского" и 1600 рублей для Kaspersky Internet Security.

вторник, 4 августа 2009 г.
В июле не произошло существенных изменений в первой двадцатке: Kido и Sality по-прежнему лидируют с солидным отрывом.
При этом абсолютные показатели самых популярных зловредов несколько снизились. Возможно, это связано с тем, что в самый разгар лета пользователи проводят за компьютером меньше времени, и как следствие к ним попадает меньшее количество вредоносных программ.
В последнее время у киберпреступников появилась тенденция разбивать вредоносный скрипт на несколько частей: так, в вышеупомянутом DirektShow на основной странице с эксплуатацией уязвимости msvidctl содержится ссылка на еще один скрипт, из которого подгружается шелл-код с собственно зловредной функциональностью. Находящийся на восьмом месте Trojan - Downloader.JS.ShellCode.i как раз является наиболее распространенным шелл-кодом, который использовался при атаках с эксплуатацией этой уязвимости. В этом приеме нет ничего сложного, однако для злоумышленника он очень выгоден: скрипт с шелл-кодом можно в любой момент подменить, при этом ссылка на основную страницу остается прежней. Кроме того, такая структура усложняет, а в случае с некоторыми автоматическими системами делает невозможным анализ и дальнейшее детектированию подобных зловредов.
Известно, что для упрощения распространения псевдоантивирусных программ-вымогателей зачастую используется один и тот же шаблон для веб-сайта. В этом смысле примечателен еще один новичок июля –Trojan-Downloader.HTML.FraudLoad.a. Данный зловред как раз является детектированием одного из таких типичных шаблонов. Троянцы-вымогатели становятся все более популярными в киберпреступном мире, следовательно, появляется огромное количество подобных веб-сайтов, с которых под предлогом того, что у пользователя заражен компьютер, загружаются не только назойливые, но зачастую и опасные зловреды.

 Ярлыки:
Антивирусы,
Безопасность,
Вирусы,
Интернет,
хакеры,
Antivirus,
Kaspersky Lab,
Security
|
 0
коммент.
воскресенье, 19 июля 2009 г.
Microsoft Security Essentials - бесплатное антивирусное решение от Microsoft
По заявлению Microsoft, система защиты MSE включает защиты от программ, которые за счет генерации предупреждений пытаются вынудить пользователя к оплате “удаления” вредоносных программ или к установке других программ), от автозапускающихся вредоносных программ, от поддельных или пиратских программ или контента и от вредоносных программ интернет-банкинга. Уже 23-го июня бета-версия MSE должна стать доступной для публичного скачивания с сайта Microsoft на английском и португальском языках. Скачать программу смогут первые 75000 пользователей. Впрочем, Microsoft, при необходимости может увеличить это число.
После выхода первой беты, уже этим летом Microsoft выпустит второй публичный билд (либо Beta Refresh, либо Release Candidate). И, наконец, финальный продукт должен появиться уже этой осенью, хотя срок окончательного выхода еще может сдвинуться. MSE будет доступен в виде отдельных 32-х и 64-х битных пакетов для Windows XP, Windows Vista и Windows 7.
По заявлению Microsoft, система защиты MSE включает защиты от программ, которые за счет генерации предупреждений пытаются вынудить пользователя к оплате “удаления” вредоносных программ или к установке других программ), от автозапускающихся вредоносных программ, от поддельных или пиратских программ или контента и от вредоносных программ интернет-банкинга. Уже 23-го июня бета-версия MSE должна стать доступной для публичного скачивания с сайта Microsoft на английском и португальском языках. Скачать программу смогут первые 75000 пользователей. Впрочем, Microsoft, при необходимости может увеличить это число.
После выхода первой беты, уже этим летом Microsoft выпустит второй публичный билд (либо Beta Refresh, либо Release Candidate). И, наконец, финальный продукт должен появиться уже этой осенью, хотя срок окончательного выхода еще может сдвинуться. MSE будет доступен в виде отдельных 32-х и 64-х битных пакетов для Windows XP, Windows Vista и Windows 7.
Подписаться на:
Сообщения (Atom)
Спасобо Google
Реклама баннерообменных сетей

Наши рейтинги


